BintangSeo.com – Penyerangan Blackhat SEO di Internet, Internal Site Search Spam? Sepanjang tahun, saya memandang ada-nya widespread SEO spam “attack” yang menargetkan nyaris seluruh website wordpress di dunia. Serangan ini laksanakan spam mengfungsikan faedah internal site search spam dan bot crawler IP berbeda. Meskipun secara SEO serangan ini tidak pengaruhi ranking artikel. Tapi untuk website bersama skala yang besar, serangan ini sebabkan website owner jadi cukup khawatir.
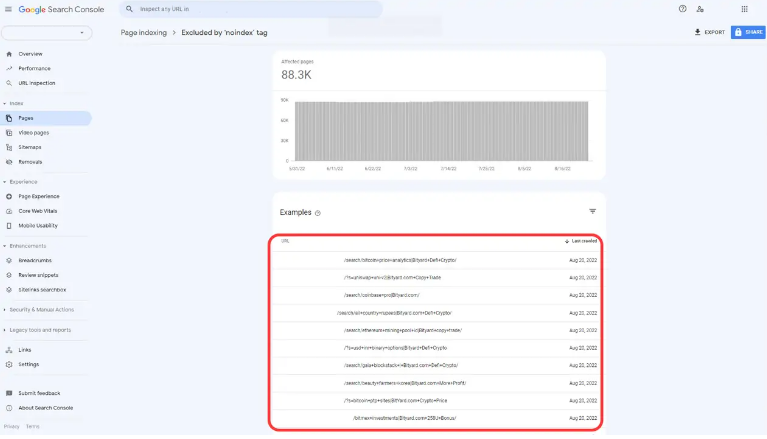
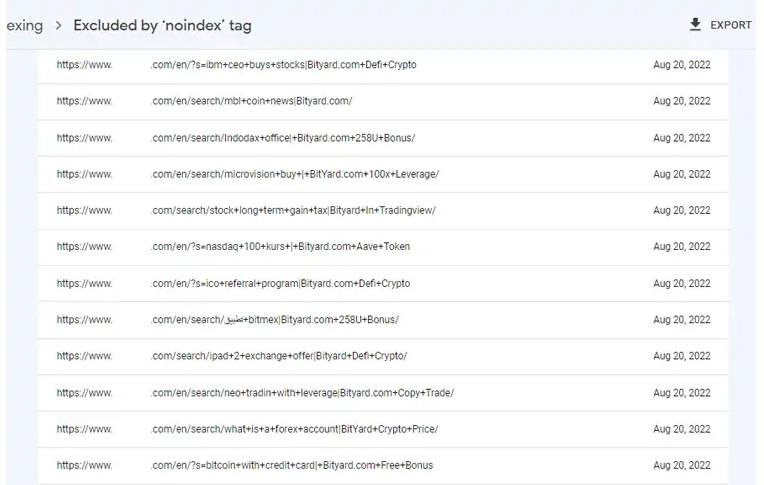
Negatif-SEO sebetulnya arti yang populer sejak dulu. Meskipun Google mengumumkan bahwa mereka bisa menanggulangi Negatif SEO bersama baik, tetapi banyak orang yang berpikir bahwa efek pasti tetaplah ada. Begitu pula bersama spam internal site search ini. Metode ini pertama kali terdeteksi sebagian waktu lalu, disaat kita memandang index page halaman di laporan Google Search Console.
Meskipun reporting diatas tidak membahayakan SEO website, tetapi terkecuali Google crawl URL di dalam skala besar, perihal itu pasti bisa menghabiskan ‘crawl budget’. Lebih penting lagi, perihal ini membuang-buang listrik dan sumber daya server untuk penyerang, korban, dan mesin pencari. Pada skala besar terutama, pemborosan dan dampaknya pasti dapat tetap bertambah.
Contoh Penyerangan Spam Internal Site Search
 Penyerangan Blackhat SEO di Internet
Jika kita telaah, metode penyerangan ini punya sebagian variasi. Beberapa di antaranya adalah:
- Spam BOT menargetkan URL format ?s=example dan /search/example. Penyerang dapat mencoba keduanya, bersama harapan website yang di serang mengfungsikan tidak benar satu fungsi, atau keduanya. Jika kalian mengfungsikan sistem Static Caching HTML, maka pastikanlah bahwa query atau search tidak tersimpan di dalam static cache html.
- Mereka menargetkan paginasi, layaknya /halaman/5/?s=contoh atau /search/page/2/?s=contoh. Variasi ini adalah yang paling jahat, karena tautan paginasi di WordPress itu sebetulnya meneruskan parameter kueri ke URL paginasi. Sekarang website Anda bisa menautkan URL spam ini, dan ‘memvalidasinya’. Hal itu menciptakan kekacauan besar di Google Search Console dari URL spam yang ‘merujuk diri sendiri’, dan menyulitkan untuk melacak sumber aslinya.
- Selain itu, Spam Attack termasuk menargetkan versi RSS feed dari hasil pencarian (misalnya, /search/[spam]/feed/rss2/). Ini sangat pintar, dan saya menduga ini adalah metode yang paling pertama digunakan. Itu karena sistem lain secara aktif melacak dan mengkonsumsi RSS feed, dan kerap kali mengubah URL jadi tautan. Itu menciptakan tautan ulang ke website yang menyerang di lebih banyak situs. Situs WordPress Anda sebatas anggota dari serangan ‘man in the middle’.
Pengaruh Search Spam Terhadap SEO
Saya bisa pastikan serangan ini tidak memberikan pengaruh jelek terhadap SEO secara langsung. Namun untuk berjaga-jaga, silakan kalian install plugin SEO layaknya Yoast SEO, Rank Math atau lainnya untuk menanggulangi persoalan Internal Site Search Spam ini.
Basicnya, plugin tersebut memberikan attibute noindex ke seluruh URL yang tidak punya kaitan segera bersama artikel. Plugin termasuk bisa bersihkan Crawl sehingga, Google BOT dan Search Engine lainnya tidak memaksimalkan resource mereka untuk halaman spam.
Untuk lebih tentu saja lagi, silakan mengfungsikan fitur ROBOTS.txt. Untuk disallow faedah search, supaya tidak di crawl oleh mesin pencariannya. Kodenya adalah sebagai berikut:
# We're experimenting with blocking search results to prevent search result spam
Disallow: /?s=*
Disallow: /search/*